Специалисты «Лаборатории Касперского» обнаружили новый вирус, нацеленный на автомобильные головные мультимедиаустройства. Это первый задокументированный случай применения многоэтапной цепочки заражения, созданной специально для автомобильных систем на базе Android.
- Заражение осуществлялось через штатные механизмы обновления прошивок ряда моделей головных устройств, работающих на программном обеспечении DoFun. Для начала атаки хакеры задействуют системное приложение, предназначенное для сбора аналитики и обновления, при этом процесс заражения отличается высокой сложностью для обхода механизмов обнаружения.
- После проникновения в систему червь функционирует незаметно в фоновом режиме без создания пользовательского интерфейса. Анализ показал наличие девяти встроенных команд, позволяющих выполнять мошеннические действия с рекламой, отображать нежелательные объявления и загружать дополнительные вредоносные модули. Параллельно программа собирала технические параметры устройства, включая разрешение экрана, модель, идентификатор Wi-Fi-сети и MAC-адрес.
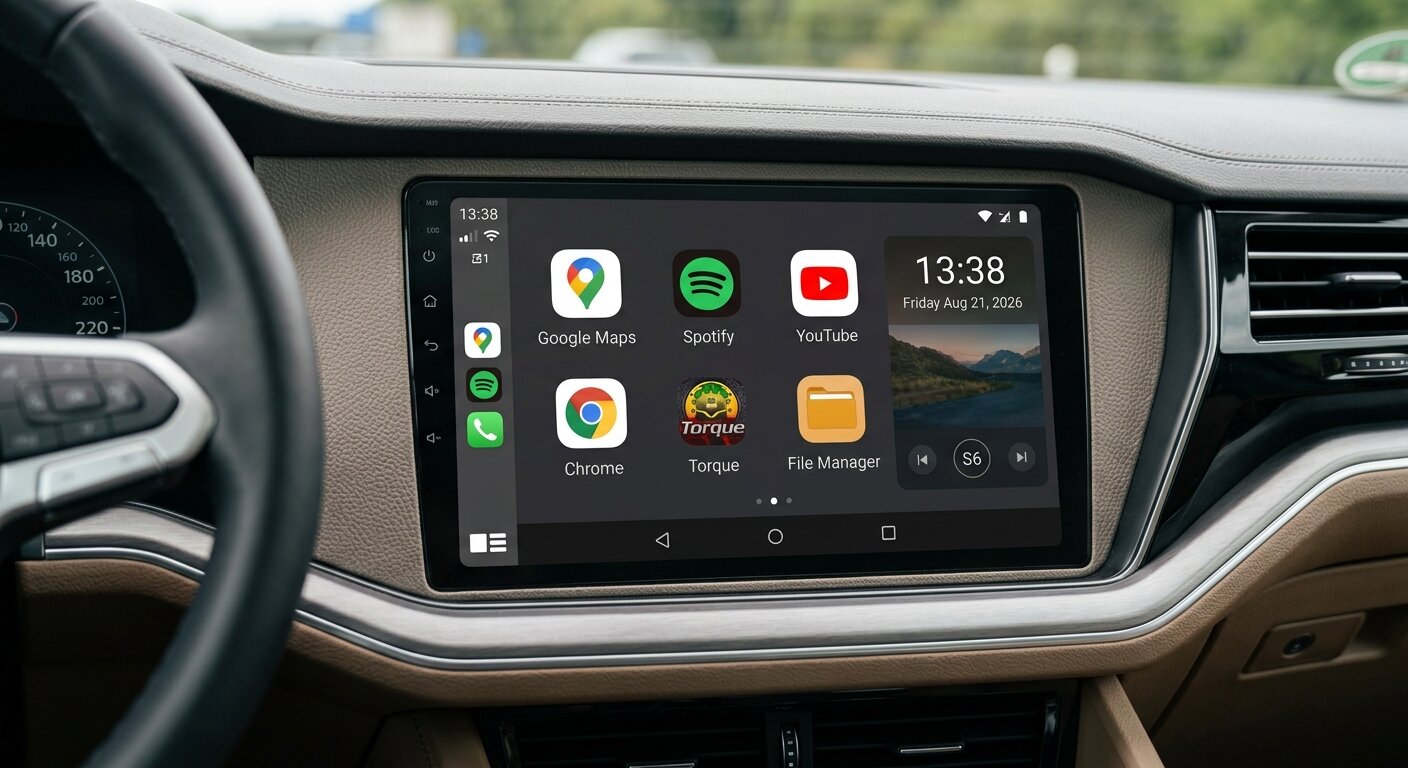
Источник фото: сгенерировано ИИ
- По данным экспертов, за атакой предположительно стоит группа MoYu, связанная с крупным ботнетом BadBox. Ботнет BadBox традиционно использует заражённые Android-устройства с фабрично установленными бэкдорами для генерации фейкового рекламного трафика, кражи данных и превращения домашних сетей в прокси-серверы. В «Лаборатории Касперского» отметили, что вендор DoFun был уведомлён о найденной уязвимости и к настоящему моменту полностью устранил проблему в своём программном обеспечении.
Ранее в августе стало известно о появлении в России новой схемы мошенничества, жертвой которой стали автомобилисты, рассчитывающие приобрести топливо по невысоким ценам. В период с 15 по 20 августа злоумышленники похитили у водителей более 3,7 миллиона рублей — средний размер каждой из транзакций составил 9,8 тысячи рублей.
Вы когда-нибудь пользовались нештатной медиасистемой на Android?
Да
Нет
Пока только присматриваюсь к такой
Подождите
Новости загружаются